
Специалисты по информационной безопасности
Для специалистов, занимающихся выявлением и расследованием компьютерных инцидентов, сбором, фиксацией, сохранением и исследованием цифровых данных


Начните учиться сегодня, а мы гарантируем актуальность материалов завтра:
гибкий старт обучения и бесплатные обновления курса в течение 2 лет
 108 акад. часов
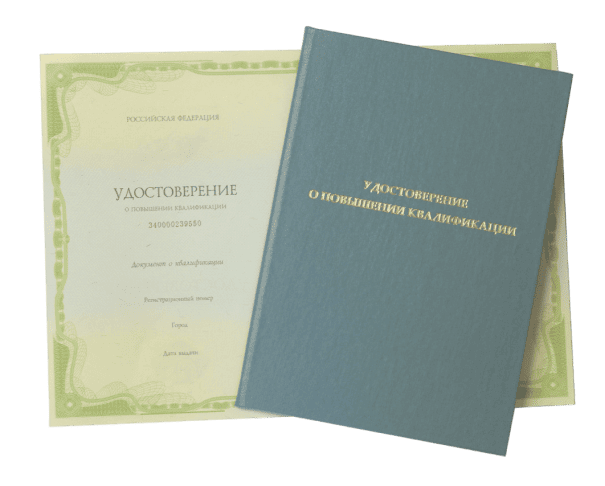
 Удостоверение
 1 месяц
 Интерактивные
Для специалистов, занимающихся выявлением и расследованием компьютерных инцидентов, сбором, фиксацией, сохранением и исследованием цифровых данных

Для специалистов SOC/CSIRT, системных и сетевых администраторов, которым необходимо анализировать цифровые следы в Windows- и Linux-инфраструктуре, памяти и сетевом трафике

Для специалистов субъектов КИИ, участвующих в выявлении и реагировании на компьютерные инциденты и взаимодействии с НКЦКИ
Пока мир генерирует все больше данных, растет и количество угроз. Спрос на специалистов по кибербезопасности стабильно высок на протяжении последних лет и не собирается снижаться. Компании осознали, что защита информации — это не статья расходов, а жизненно важная инвестиция. Именно поэтому они готовы инвестировать в вас — в ваши знания и навыки.
Уровень зарплат в сфере ИБ в России по данным исследований аналитиков «Солара» и hh.ru 2025 г.

Научитесь организовывать сбор, фиксацию и сохранение цифровых данных, создавать форензик-копии и контролировать целостность доказательств
Научитесь анализировать файловые системы, реестр, журналы событий, серверные артефакты и восстанавливать последовательность действий в ходе инцидента
Научитесь анализировать дампы оперативной памяти, PCAP-файлы, фишинговые письма и журналы облачных сервисов
Научитесь анализировать вредоносное ПО, строить сводный таймлайн, документировать результаты и определять дальнейшие действия по реагированию на инцидент
После успешного дистанционного обучения в нашей академии вы получаете удостоверение о повышении квалификации московской образовательной организации.
Мы подключены к ФИС ФРДО (Федеральная информационная система «Федеральный реестр сведений о документах об образовании и (или) о квалификации, документах об обучении») и передаем данные по обучающимся о полученных документах. Это гарантирует официальное признание всех дипломов и удостоверений.
После подачи заявки вы предоставляете документы, и мы подписываем договор.
Вы получаете доступ в нашей СДО ко всем учебным материалам, входящим в выбранный вами курс. Изучаете все предложенные материалы, выполняете практические задания и проходите тестирование.
Заканчиваем обучение итоговым тестированием по пройденным вами темам. Количество попыток не ограничено..
При успешном прохождении итогового тестирования оформляется удостоверение о повышении квалификации установленного образца.
Чтобы получить удостоверение после окончания обучения, вам не придется ехать в наш офис лично, мы доставим его вам в любую точку России.
Мы лицензированное образовательное учреждение в сфере информационной безопасности.
АНО ДПО «Международная академия современного образования» работает с 1998 года и специализируется на многопрофильном обучении в сферах дополнительного профессионального образования, повышения квалификации и профессиональной переподготовки.
Обучайте своих сотрудников на выгодных условиях
Получите индивидуальное предложение

В отличие от очного формата обучения, вы не будете привязаны ко времени. Вы сможете обучаться в удобном для вас темпе на платформе дистанционного обучения.

Вы получите документ установленного образца. Вносим данные о документах в Федеральный реестр сведений документов об образовании (ФИС ФРДО)

Программа охватывает полный цикл расследования: сбор цифровых данных, форензику Windows и Linux, анализ памяти, сети, почты и облака, первичный анализ вредоносного ПО и подготовку отчёта.

Для юр. лиц возможна частичная оплата, для гос. и мун. предприятий — постоплата. Для физ. лиц можем предложить рассрочку. Предоставляем скидки при групповых заявках. Участвуем в торгах по 44-ФЗ и 223-ФЗ

Мы предоставляем одни из самых быстрых сроков обучения по программам переподготовки и повышения квалификации, в том числе с индивидуальным подходом.
Заявка, договор и доступ к обучению — без лишней бюрократии и ожидания набора группы.
Интерактивные материалы, тестирование без ограничений по попыткам и поддержка методиста.
Лучше всего о качестве наших курсов скажут наши студенты
Выбрала эту академию в интернете для повышения квалификации. Осталась довольна. Устроила и цена и ускоренный срок обучения, а также документ пришел быстро, раньше срока. Ну и материал остается в электронном виде.
На сайте всё максимально понятно и есть лицензия, четко и понятно организованно! Не нужно ждать набора группы. Обучение проходил в феврале 2025 года. Комфортные сроки обучения и учебный план! Можно изучать материал и проходить тесты в удобном для себя месте, после понял что не справлюсь и менеджер Рамина предложила помощь методиста, что реально помогло.
Выбрала эту организацию по отзывам коллег. Очень грамотно отвечают на любые вопросы, знания получены в достаточном объеме, документ соответствует всем стандартам. Благодарю.
Оставьте заявку и мы поможем вам подобрать обучение
Спасибо! Заявка принята. Мы свяжемся с вами в ближайшее время.
